1
정상 배경 트래픽 구성
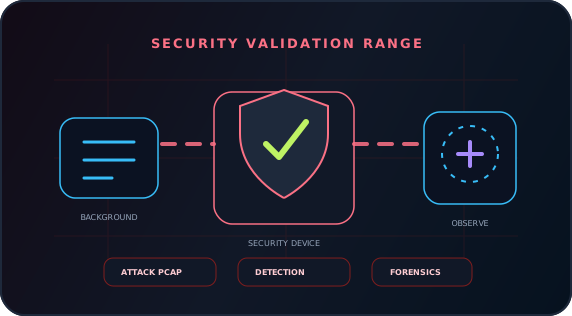
NetAccura Traffic Generation으로 주소, 포트, 패킷 길이와 속도가 다른 배경 패킷을 생성하거나 정상 업무 PCAP을 재생하여 반복 가능한 배경 트래픽을 제공합니다. 실제 연결 및 업무 상호 작용에는 클라이언트와 서버를 연결합니다.
Solution Detail
배경 트래픽, 공격 PCAP, 미러링 분석과 증거 보존
실제 배경 트래픽, 공격 샘플과 비정상 회선 조건에서 보안 장비의 탐지, 성능, 오탐·미탐과 증거 수집 능력을 검증합니다.
Products
3
Scenarios
6
Evidence
PCAP
Why
보안 장비는 단일 공격 패킷만으로 검증할 수 없습니다. 실제 공격·방어 환경에는 정상 업무, 스캔, 내부 이동, DNS/HTTP/TLS 세션, 버스트 트래픽, 회선 지터와 보안 정책 변경이 공존합니다. 배경 트래픽과 재분석 가능한 증거가 없으면 탐지율, 오탐률과 성능 저하의 허용 여부를 판단하기 어렵습니다.
NetAccura Traffic Generation은 배경 트래픽 생성과 공격 PCAP 재생을 제공합니다. 두 모드를 동시에 운영하려면 별도 장비를 구성합니다. ChaosBridge는 회선 품질 저하를 주입하고 Flow Hunter는 보안 장비 전후의 세션과 PCAP을 미러링으로 관찰하여 공격 입력부터 보안 대응까지 분석합니다.
Topology
How
NetAccura Traffic Generation으로 주소, 포트, 패킷 길이와 속도가 다른 배경 패킷을 생성하거나 정상 업무 PCAP을 재생하여 반복 가능한 배경 트래픽을 제공합니다. 실제 연결 및 업무 상호 작용에는 클라이언트와 서버를 연결합니다.
NetAccura Traffic Generation으로 공격 PCAP, 악성 세션, 취약점 공격 샘플, 스캔과 과거 보안 이벤트 샘플을 재생합니다. 속도, 반복, IPv4 주소 및 TCP/UDP 포트 변경과 혼합 비율을 설정할 수 있습니다.
보안 경로 전후에 ChaosBridge를 연결하여 패킷 손실, 지연, 순서 변경과 대역폭 혼잡을 재현하고, 불안정한 네트워크에서 미탐, 잘못된 차단과 급격한 성능 저하를 확인합니다.
Flow Hunter로 보안 장비 전후의 세션 변화, 경보 연관성, 차단 효과, 재전송과 PCAP 증거를 관찰하여 탐지 경로 분석 보고서를 작성합니다.
Product Stack
선택형 보조 도구
NetAccura Traffic Generation
L2-L3 테스트 스트림을 생성합니다. 소프트웨어 모델은 Ethernet PCAP 재생, IPv4 주소·TCP/UDP 포트 변경과 트래픽 증폭도 지원해 장비 성능, 보안 탐지와 장애 재현을 검증합니다. 모드 전환 전에는 모든 송신 작업을 중지해야 하며 두 모드를 동시에 사용하려면 독립 장비를 구성합니다.
Flow Hunter
미러 포트 또는 TAP으로 수집해 L2-L7 분석, 세션 이력, 프로토콜 단계별 진단과 PCAP 증거 내보내기를 수행합니다.
Result
정상 업무, 공격 샘플, 배경 부하와 회선 이상을 동시에 적용하여 오탐, 미탐과 성능 문제를 드러냅니다.
플랫폼 경보 화면뿐 아니라 공격 트래픽, 탐지 전후 세션과 PCAP 증거를 제공합니다.
처리량·지연 값뿐 아니라 토폴로지, 매개변수, 타임라인, 품질 추이, 핵심 세션, 이상 지점, PCAP 조각과 재테스트 결과를 제공합니다. 개발, 테스트, 운영, 공급업체와 고객이 동일한 증거로 논의해 화면·구두 설명에만 의존하는 반복 논쟁을 줄입니다.
References
Next Step
NetAccura는 링크 토폴로지, 제품 모델, 업무 프로토콜, 기존 PCAP 및 SLA 목표에 맞춰 테스트 토폴로지, 매개변수 표와 POC 실행 계획을 제공합니다.